Paiements et fintech
Sécurité des paiements en ligne : fraudes et mesures pour les PME
En Suisse, les tentatives de fraude dans le trafic des paiements figurent, avec le phishing, parmi les signalements les plus fréquents adressés au Centre national pour la cybersécurité (CNCS).
Pourquoi les PME suisses doivent protéger leurs paiements en ligne
En Suisse, les tentatives de fraude dans le trafic des paiements figurent, avec le phishing, parmi les signalements les plus fréquents adressés au Centre national pour la cybersécurité (CNCS). Swiss Banking le souligne dans une contribution de décembre 2025.
Les statistiques criminelles de la police citées par la même source recensent en 2024 plus de 42 000 cas de cyberfraude, soit une augmentation de 40 % par rapport à l'année précédente. Pour une PME, une tentative de fraude n'est pas un événement exceptionnel, mais un risque récurrent : paiement de factures, changement de coordonnées bancaires d'un fournisseur, commandes reçues par e-mail.
Les attaques sont devenues plus sophistiquées car les outils basés sur l'intelligence artificielle coûtent peu et sont facilement accessibles. Ils permettent même aux moins expérimentés de créer des textes, des voix ou des vidéos si réalistes qu'ils peuvent tromper leur cible.
Selon certaines études citées par Swiss Banking, plus de 40 % des tentatives de fraude détectées dans le secteur financier et le trafic des paiements en Europe sont désormais générées ou soutenues par des technologies IA. Les criminels recourent aux deepfakes, aux identités synthétiques et à l'ingénierie sociale ciblée pour accéder à des données sensibles ou à des moyens financiers.
Swiss Banking indique trois conséquences directes de l'augmentation des fraudes aux paiements : la confiance de la clientèle dans les moyens de paiement numériques est ébranlée, des coûts inutiles sont générés et le risque réputationnel augmente. Les études citées par la même source estiment les pertes mondiales des consommateurs dues aux arnaques à plus de 400 milliards de dollars US.
Pour une PME, les enjeux sont concrets sur deux fronts. La liquidité, si un paiement est détourné vers un compte contrôlé par les escrocs. La relation commerciale, si un client reçoit une fausse facture émise au nom de l'entreprise.
Fraudes aux paiements en Suisse : chiffres clés (2024)
- 2024Cas de cyberfraude signalés en Suisse en — 42 000
- 2023Augmentation par rapport à — +40 %
- 400Pertes mondiales des consommateurs dues aux arnaques (estimation UE)
Les fraudes les plus courantes dans les paiements numériques
Swiss Banking, en citant les catégories de signalements au CNCS, énumère les schémas récurrents. On trouve les appels se faisant passer pour de fausses autorités et l'arnaque à l'avance, avec de fausses offres d'investissement ou des factures falsifiées.
Viennent ensuite les loteries frauduleuses, utilisées comme appâts pour s'emparer de données personnelles ou extorquer des paiements. Puis l'arnaque aux petites annonces, avec de fausses offres de vente ou des processus de paiement manipulés.
Pour une PME, ce sont surtout les variantes exploitant des documents commerciaux qui comptent. Une facture falsifiée au nom d'un fournisseur réel ou une fausse offre d'investissement adressée à la direction exigent toutes deux un paiement vers de nouvelles coordonnées.
Concernant les cartes, Allianz décrit cinq modalités distinctes. Le phishing se fait par e-mail, via des sites web ou, plus récemment, par des codes QR contrefaits arborant le logo de l'entreprise. Il suffit de cliquer sur le lien pour que l'escroc accède à des données sensibles et s'approprie les informations de la carte.
Le skimming consiste à manipuler un distributeur automatique de billets ou un terminal de paiement pour lire et copier les données de la bande magnétique. Le clonage utilise les données volées pour créer une copie de la carte et effectuer des transactions non autorisées.
Le carding teste les données volées en débitant d'abord de petits montants, puis des sommes importantes. La perte ou le vol de la carte physique entraîne des paiements jusqu'à ce que le blocage soit ordonné.
Pour une PME, la distinction utile se fait entre le rôle de commerçant acceptant les paiements et celui de titulaire d'une carte d'entreprise. Celui qui encaisse des paiements par carte est exposé à la manipulation des terminaux (skimming) et aux transactions effectuées avec des données de cartes volées. Celui qui utilise des cartes d'entreprise pour les achats et les frais de déplacement est exposé au phishing, au clonage et à la perte de la carte.
Ces deux situations nécessitent des contrôles différents. Vérification physique et intégrité des terminaux dans le premier cas. Gestion séparée des données de la carte et procédures de blocage dans le second.
Business Email Compromise : quand un e-mail semble ordinaire
Le Business Email Compromise (BEC) est une technique de fraude par e-mail qui cible les entreprises ou les particuliers. Les criminels utilisent des comptes e-mail falsifiés ou piratés pour accéder à des informations sensibles. Ils se font passer pour des partenaires commerciaux fiables, des dirigeants ou des employés.
UBS, qui décrit ce schéma, signale que les escrocs utilisent parfois aussi des messages vocaux ou vidéo créés par intelligence artificielle, très réalistes. L'objectif est d'inciter la victime à transférer de l'argent ou à fournir des informations confidentielles.
UBS indique trois formes particulièrement répandues : les fausses factures, les arnaques au PDG et les attaques relatives aux paiements des salaires. Dans le premier cas, le paiement d'une facture légitime est détourné vers un autre compte. Dans le second, un faux ordre attribué à la direction contourne les contrôles hiérarchiques habituels. Dans le troisième, l'attaque vise les données et les instructions relatives aux salaires.
La caractéristique commune est que le message arrive sur un canal crédible et ne contient pas nécessairement d'erreurs évidentes. Selon UBS, le BEC est aujourd'hui considéré comme l'un des risques numériques les plus graves pour les entreprises de toute taille. Outre des pertes financières significatives, il peut causer des dommages réputationnels durables.
Pour une PME, le facteur de risque ne dépend pas de la taille de l'effectif, mais du degré de concentration des autorisations de paiement et de la possibilité concrète de vérifier une demande inhabituelle avant de l'exécuter.
Reconnaître une tentative de fraude avant de payer
UBS énumère les indicateurs à vérifier sur chaque demande de paiement reçue par e-mail. Parmi ceux-ci : adresses e-mail inhabituelles ou inconnues ; minimes variations dans le nom de l'expéditeur ou le domaine ; urgence anormale ou pression temporelle ; langage inhabituel, erreurs grammaticales ou orthographiques.
S'y ajoutent des demandes de confidentialité absolue, des pièces jointes inconnues ou des liens suspects, des instructions de paiement inhabituelles ou des changements de compte, ainsi qu'un changement soudain du canal de communication.
La valeur pratique de cette liste réside dans la combinaison des signaux. Une variation minime dans le domaine peut passer inaperçue dans une boîte de réception très chargée. Si elle s'accompagne d'une demande de paiement urgente et de nouvelles coordonnées bancaires, cela indique une tentative de fraude à vérifier avant d'agir.
Le passage soudain à un autre canal doit également être traité comme un signal d'alerte. Un interlocuteur habituel qui déplace la conversation ailleurs et demande un paiement immédiat modifie précisément les conditions qui rendent le contrôle possible.
UBS recommande de vérifier attentivement les adresses des expéditeurs et de prêter attention même aux petites anomalies. La lecture correcte est procédurale : toute demande modifiant des coordonnées bancaires ou introduisant un nouveau bénéficiaire doit être suspendue. Elle doit être confirmée par un moyen indépendant de l'e-mail reçu.
Processus de paiement clairs et double vérification
UBS indique comme mesures organisationnelles de base la définition de processus de paiement clairs, l'application du principe de double vérification dans la mesure du possible et l'évitement des autorisations uniques. Une seule personne pouvant ordonner un paiement sans un second contrôle constitue le point de vulnérabilité que les fraudes de type BEC cherchent à exploiter. La double vérification brise la chaîne entre le message reçu et la sortie effective des fonds.
Concernant les nouvelles instructions de paiement ou celles divergeant des habitudes des partenaires commerciaux — par exemple une banque ou un numéro de compte différent — UBS recommande de vérifier via un canal sécurisé. Il convient d'utiliser un numéro de téléphone déjà validé et vérifié, et non les coordonnées indiquées dans le message demandant le changement.
La même source suggère de maintenir actifs plusieurs canaux de communication avec les clients et les fournisseurs (téléphone, e-mail, adresse postale). Ainsi, il existe une alternative praticable lorsqu'un message semble suspect.
Le contrôle des expéditeurs complète le tableau : UBS invite à vérifier avec attention les adresses des interlocuteurs et à repérer même les petites anomalies. Concrètement, pour la PME, cela signifie définir qui peut approuver un paiement, qui l'exécute et qui doit confirmer un changement de coordonnées. Cela signifie aussi établir quelles modifications nécessitent toujours une confirmation téléphonique sur un numéro déjà archivé. Et conserver les coordonnées validées des partenaires en dehors de la boîte de réception, afin qu'un compte compromis ne puisse pas les modifier.
Protection technique : infrastructure, mises à jour et authentification
UBS recommande de protéger l'infrastructure IT selon les standards les plus récents. Une infrastructure insuffisamment protégée — par exemple en raison de mises à jour en attente ou de l'absence de mécanismes supplémentaires comme l'authentification multifacteur — est plus vulnérable aux fraudes.
Les mises à jour et l'authentification multifacteur n'empêchent pas l'arrivée d'un message trompeur. Elles réduisent toutefois la probabilité que les criminels parviennent à accéder à un compte e-mail professionnel et à l'utiliser pour donner des instructions de paiement.
La même source souligne un point qui relève plus de l'organisation que de la technologie : la communication par e-mail est sujette à manipulation et n'offre pas une sécurité complète. Une demande reçue par e-mail ne devrait donc jamais servir de seul fondement à un paiement extraordinaire ou à un changement de coordonnées bancaires. Cela vaut même lorsque l'expéditeur semble être un interlocuteur habituel et que le message ne présente aucune erreur.
Former les collaborateurs à l'esprit critique
UBS invite à promouvoir un sain esprit critique parmi les collaborateurs face aux demandes inhabituelles. Il faut toujours vérifier leur plausibilité et remettre en question d'éventuelles incohérences. La même source demande de se former régulièrement, soi-même et ses employés, aux nouveaux schémas de fraude et à la sécurité IT.
La raison est pratique : les schémas évoluent et les outils IA à faible coût permettent de produire des textes, des voix et des vidéos réalistes. La formation doit donc être récurrente, et non un événement ponctuel.
La formation devient utile lorsqu'elle est liée aux procédures. Si un collaborateur sait qu'un changement de coordonnées bancaires doit être confirmé sur un numéro déjà validé, il sait aussi quoi faire lorsqu'il reçoit un message suspect. Ne pas répondre à l'expéditeur, ne pas utiliser les coordonnées fournies dans le message, mais activer le canal de vérification prévu.
Il en va de même pour ceux qui gèrent les salaires et pour ceux qui autorisent les paiements. Ils sont respectivement exposés aux attaques sur les paiements salariaux et aux arnaques au PDG décrites par UBS.
Paiements par carte : risques pour ceux qui encaissent ou utilisent des cartes d'entreprise
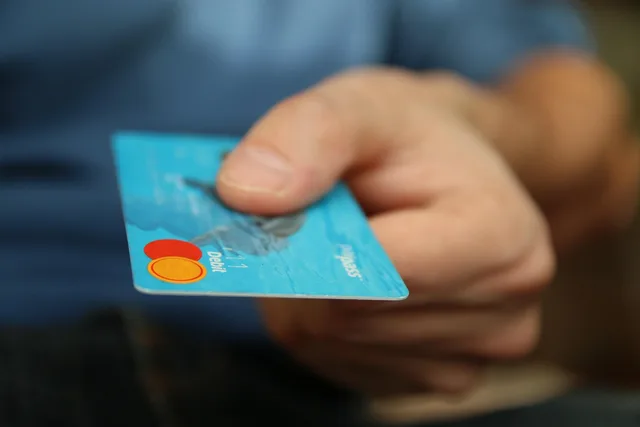
Allianz résume les fraudes sur les cartes de crédit. Le phishing se fait par e-mail, via des sites web ou des codes QR contrefaits. Le skimming est la manipulation d'un distributeur automatique de billets ou d'un terminal de paiement pour lire et copier les données de la bande magnétique.
Le clonage de la carte sert à effectuer des transactions non autorisées. Le carding teste les données volées via de petits débits suivis de sommes importantes.
La perte ou le vol de la carte physique entraîne des paiements jusqu'à ce que le blocage soit demandé.
Pour une PME qui encaisse des paiements par carte, le risque se concentre sur la manipulation des terminaux et l'utilisation frauduleuse de données de cartes tierces. Pour une PME qui utilise des cartes d'entreprise, il concerne les données de la carte, le clonage et la perte du support physique.
Allianz rappelle qu'en cas d'abus sur une carte de crédit, il faut réagir rapidement et porter plainte auprès de la police. De tels abus sont toujours punissables pénalement, quel que soit le montant soustrait. Ils sont punissables indépendamment du fait qu'il s'agisse de vol ou d'utilisation frauduleuse de la carte. Le dépôt de plainte auprès de la police est donc toujours nécessaire.
Sur le plan quantitatif, Allianz cite l'Office fédéral de la statistique : en 2023, plus de 40 000 cas de fraude ont été signalés, dont environ 30 000 crimes informatiques. Ces données situent la fraude par carte parmi les délits de masse, et non parmi les incidents rares. Il est donc judicieux d'inclure la carte d'entreprise dans les procédures internes de signalement des incidents.
Que faire en cas de fraude : réaction rapide et plainte
Allianz indique deux étapes immédiates : réagir rapidement et porter plainte auprès de la police. La rapidité compte particulièrement lorsqu'une carte physique est impliquée : le malfaiteur continue d'effectuer des paiements tant que la carte n'est pas bloquée.
En pratique, la séquence est la suivante : contacter sans délai la banque ou l'émetteur de la carte pour bloquer le moyen de paiement, puis déposer plainte auprès de la police. Sur la responsabilité, Allianz précise qu'il convient de clarifier au cas par cas si la fraude incombe à la banque ou au client. Elle signale également que, pour être sûr, il existe l'assurance contre les risques informatiques.
Pour une PME, il est utile d'établir à l'avance qui contacte la banque, qui rassemble la documentation de l'incident et qui dépose plainte. Ainsi, le temps nécessaire pour comprendre qui fait quoi ne retarde pas le blocage des moyens de paiement.
Collaborer avec les banques et les autorités
Swiss Banking décrit les banques suisses comme conscientes de la menace croissante des arnaques en ligne. Elle indique les raisons de leur engagement : l'augmentation des fraudes aux paiements mine la confiance de la clientèle dans les moyens de paiement numériques, génère des coûts inutiles et accroît le risque réputationnel.
Dans la même contribution, Richard Hess, responsable Digital Finance, explique que, grâce à une collaboration intense et à des normes de sécurité élevées, le secteur est bien positionné pour contrer efficacement les nouvelles formes d'arnaques. Pour une PME, cela signifie qu'il existe des interlocuteurs et des procédures établis sur lesquels s'appuyer, plutôt que de devoir construire les contrôles à partir de zéro.
Sur le plan des canaux de signalement, Swiss Banking classe les tentatives de fraude — avec le phishing — parmi les signalements les plus fréquents adressés au Centre national pour la cybersécurité (CNCS). Allianz indique quant à elle la police comme l'autorité auprès de laquelle porter plainte en cas de fraude par carte.
Pour une PME, il est utile de savoir à qui s'adresser pour chaque type d'événement et d'aligner ses mesures sur celles du secteur financier. Ainsi, les demandes de vérification et les blocages peuvent être activés sans friction avec sa propre banque.
Checklist opérationnelle pour la PME
Processus : définir par écrit qui peut ordonner un paiement, qui l'exécute et qui le vérifie (UBS). Appliquer la double vérification dans la mesure du possible et éviter les autorisations uniques (UBS).
Vérification des contreparties et des instructions : contrôler attentivement les adresses des expéditeurs et les petites anomalies. Vérifier les nouvelles instructions de paiement ou celles divergeant des habitudes via un canal sécurisé, en utilisant un numéro de téléphone déjà validé. Maintenir actifs plusieurs canaux de communication avec les clients et les fournisseurs (UBS).
Rappeler que l'e-mail est sujet à manipulation et n'offre pas une sécurité complète (UBS).
Technologie : protéger l'infrastructure IT selon les standards les plus récents. Effectuer les mises à jour en attente et activer des mécanismes supplémentaires comme l'authentification multifacteur (UBS).
Personnes : former régulièrement soi-même et les collaborateurs aux nouveaux schémas de fraude et à la sécurité IT. Promouvoir l'esprit critique, la vérification de la plausibilité et l'attention aux incohérences (UBS).
Signaux à arrêter avant de payer : adresses et domaines inhabituels, urgence anormale, langage inhabituel ou erreurs, demandes de confidentialité absolue, pièces jointes ou liens inconnus, changements de compte, changement soudain du canal de communication (UBS).
Cartes : surveiller l'intégrité des terminaux de paiement et la gestion des données des cartes d'entreprise. Les types de fraude sont le phishing, le skimming, le clonage, le carding, la perte ou le vol de la carte (Allianz).
Gestion de l'incident : contacter la banque ou l'émetteur pour bloquer le moyen de paiement, porter plainte auprès de la police, évaluer la couverture d'une assurance contre les risques informatiques. La responsabilité entre la banque et le client doit être clarifiée au cas par cas (Allianz).
Collaboration : connaître les canaux de signalement vers le CNCS et la police et s'aligner sur les mesures du secteur financier. Le secteur investit dans la prévention et maintient des normes de sécurité élevées (Swiss Banking).